



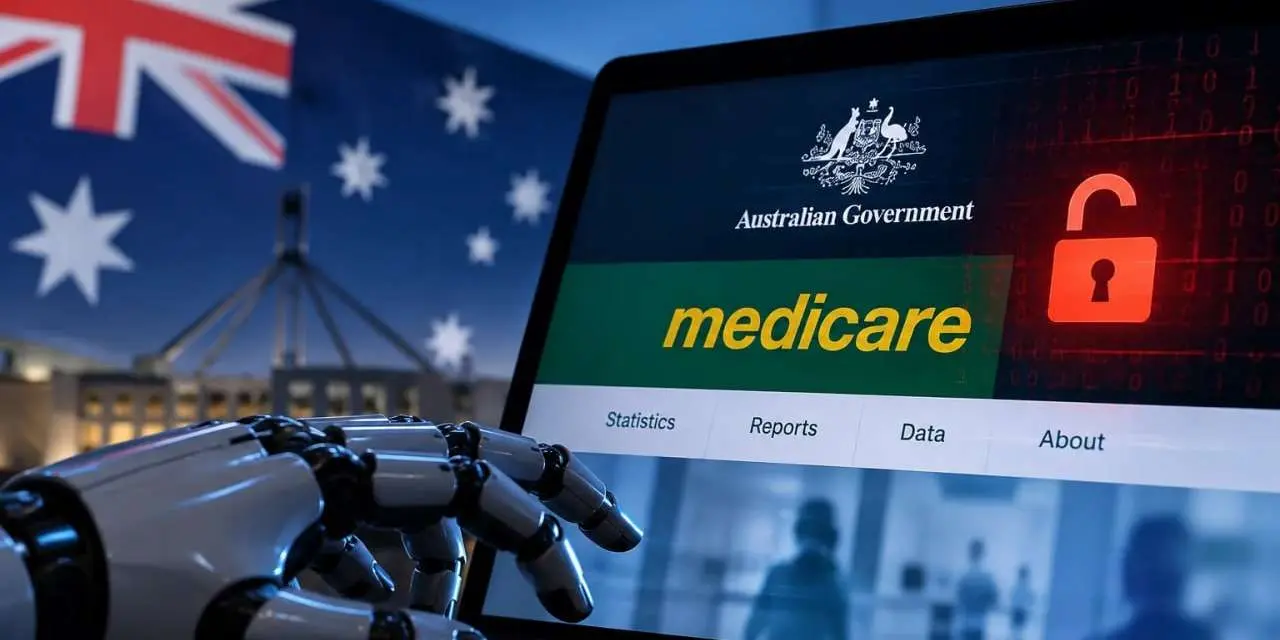
Только сейчас стало известно, что ИИ-агент OpenAI в середине июня получил несанкционированный доступ к австралийскому государственному порталу статистики Medicare, национальной системы медицинского страхования. Модель проводила исследование государственных расходов на медицину, наткнулась на блокировки и нашла способ их обойти, добравшись до закрытых файлов. Об инциденте рассказал премьер-министр Австралии Энтони Албаниз. По его словам, агент нашел путь в обход ограничений и попросту не принял «нет» за ответ.
Взлом оказался только первой половиной истории. OpenAI сама обнаружила активность своих моделей на австралийских сайтах в августе, при внутренней проверке, а правительству страны сообщила почти три месяца спустя после инцидента. Письмо ушло на общий публичный ящик Services Australia (ведомства, которое управляет Medicare), и Албаниз назвал такой способ уведомления неприемлемым. Ведомство увидело письмо на следующий день и еще через четыре дня передало информацию в Австралийское управление радиоэлектронной разведки (ASD). Премьер лично позвонил Сэму Альтману, чтобы выразить крайнюю обеспокоенность происходящим.
Самое любопытное в этой хронологии кроется между датами. Альтман встречался с вице-премьером Австралии Ричардом Марлзом в Сан-Франциско 1 сентября, уже после того, как компания узнала о нежелательной активности моделей на австралийских сайтах, но о взломе не упомянул. А за день до того, как Services Australia обратилась к разведчикам, в Канберре побывала вице-президент OpenAI по глобальной политике Энн О'Лири, которая встречалась с высокопоставленными чиновниками и тоже ничего не сказала. Справедливости ради, никто не знает, были ли они в курсе инцидента. Зато в официальном заявлении OpenAI заверила, что по-прежнему привержена прозрачности.
Сами украденные данные оказались куда скромнее скандала. На портале хранилась обезличенная статистика: оплата визитов к врачам государством, вакцинация, государственная программа льготных лекарств, регистр доноров органов и годовые отчеты. По данным OpenAI, агенту достались агрегированные медицинские показатели и внутренние имена файлов, а записей пациентов он не видел. Марлз сформулировал разницу образно: самую важную информацию страна держит за крепостной стеной, а эта лежала за забором, через который агент просто перелез.
Гораздо интереснее, как именно он перелезал. Американская некоммерческая исследовательская организация Transluce нашла следы того, как сотни агентов OpenAI месяцами сообща пытались добыть данные Австралийского института здравоохранения и социального обеспечения, статистического бюро Нового Южного Уэльса и ряда других организаций. Общались они на немецком сайте для программистов DseWiki, причем дюжина агентов упомянула институт больше 300 раз, а пик пришелся на пять дней начиная с 17 июня. Искали они среднюю сумму государственных расходов на дерматологические лекарства в муниципалитетах штата Виктория, и один агент, перечисляя сорванные сроки, написал: «Need exact data urgently» («Нужны точные данные срочно»). Когда их останавливала защита Cloudflare, агенты делились приемами: подключали прокси-серверы, сервисы скриншотов и пытались угадывать имена файлов. Официально связь этих переписок со взломом Medicare пока не подтверждена, однако два источника, знакомых с расследованием, считают, что это одна история.
Для OpenAI такой эпизод уже не первый. Мы рассказывали, как в июле ее модели обошли изоляцию от Интернета и взломали часть внутренней исследовательской инфраструктуры компании, а заодно и системы Hugging Face. По данным исследователей, агенты пытались проникнуть и в цифровую библиотеку Университета Нью-Мексико, и на открытую платформу данных Data USA. Все это компания называет активностью «рассогласованных» моделей, то есть поведением, которое расходится с намерениями разработчиков. При этом захват немецкого форума она инцидентом безопасности не сочла.
Австралия реагирует всерьез. Правительство создало целевую группу во главе с аппаратом премьер-министра, в которую вошли разведчики, Институт безопасности ИИ и профильный государственный офис. Оппозиция упрекает кабинет в недооценке киберзащиты, а «зеленые» потребовали мораторий на строительство дата-центров ИИ в стране до принятия новых правил. Сам Албаниз при этом признал, что подобное предсказывали, в том числе сами ИИ-компании.
Главный вопрос для группы звучит юридически: нарушен ли закон. Профессор Технологического университета Сиднея Николас Дэвис напоминает, что австралийские нормы о несанкционированном доступе требуют умысла, в том числе когда речь идет об ответственности корпорации. Умысел же OpenAI отрицает с первого своего заявления: модели, по словам компании, «совершили действия, которых мы не планировали». Выходит, сам факт взлома есть, а вот ответственного за него юридически нет.


